Bảo mật tài khoản quản trị là lớp phòng thủ đầu tiên của mọi website. Vì vậy, doanh nghiệp cần xử lý lớp này trước khi nghĩ tới các giải pháp kỹ thuật đắt tiền. Cụ thể, phần lớn vụ chiếm quyền admin bắt đầu từ một mật khẩu lộ lọt. Ngoài ra, tài khoản dùng chung và tài khoản quên thu hồi cũng mở đường cho kẻ xấu. Do đó, bài viết này tập trung vào ba việc cốt lõi.
Trước hết, anh chị cần bật xác thực hai lớp cho mọi tài khoản quan trọng. Sau đó, anh chị cần dọn sạch tài khoản cũ còn tồn tại trên hệ thống. Cuối cùng, anh chị cần phân quyền rõ ràng cho từng người tham gia vận hành.
Ba việc này nghe đơn giản nhưng nhiều đội ngũ vẫn bỏ qua hằng năm. Cụ thể, mật khẩu admin thường giữ nguyên từ ngày bàn giao website.
Hơn nữa, bảo mật tài khoản không phải việc làm một lần rồi quên. Ngược lại, đội ngũ thay đổi theo thời gian nên danh sách tài khoản cũng thay đổi. Ví dụ, nhân viên nghỉ việc nhưng tài khoản vẫn còn nguyên quyền truy cập. Vì thế, doanh nghiệp cần một lịch rà soát cố định theo tháng hoặc theo quý. Nhờ đó, bảo mật tài khoản trở thành thói quen vận hành thay vì việc xử lý sự cố.
Vì sao bảo mật tài khoản quyết định an toàn của website?
Trước hết, kẻ tấn công thường chọn con đường ngắn nhất vào hệ thống. Cụ thể, họ thử mật khẩu rò rỉ từ các dịch vụ khác lên trang đăng nhập. Ngoài ra, họ còn đoán mật khẩu yếu như ngày sinh hoặc tên công ty. Vì vậy, một mật khẩu mạnh vẫn chưa đủ nếu thiếu lớp xác thực thứ hai.
Hơn nữa, tài khoản admin nắm quyền cài plugin và sửa file giao diện. Do đó, mất tài khoản admin gần như đồng nghĩa mất toàn bộ website. Trong thực tế, nhiều chủ website chỉ phát hiện sự cố khi trang đã hiện nội dung lạ. Do đó, bảo mật tài khoản xứng đáng đứng đầu danh sách việc cần rà soát.
Rủi ro bắt đầu từ thói quen dùng chung tài khoản
Cụ thể, nhiều đội nhóm dùng chung một tài khoản admin cho tiện. Thói quen này khiến doanh nghiệp không truy vết nổi ai đã đăng nhập. Ví dụ, nhân viên cũ vẫn còn giữ mật khẩu sau khi nghỉ việc. Ngược lại, tài khoản riêng theo từng người giúp thu hồi quyền rất nhanh. Vì thế, nguyên tắc đầu tiên của bảo mật tài khoản là mỗi người một tài khoản. Hơn nữa, mỗi tài khoản chỉ nên giữ quyền vừa đủ cho công việc của mình.
- Mỗi người dùng một tài khoản riêng, tuyệt đối không dùng chung.
- Mật khẩu dài, duy nhất cho website và không trùng dịch vụ khác.
- Tài khoản quyền cao nhất chỉ dành cho chủ website hoặc người phụ trách chính.
Tóm lại, khóa tài khoản quản trị chặt chẽ giúp giảm mạnh nguy cơ mất quyền kiểm soát. Ngoài ra, việc này còn tạo nền tảng cho các lớp bảo vệ sâu hơn về sau. Cụ thể, anh chị có thể đọc thêm bài bảo mật website là gì để nắm bức tranh tổng thể. Sau đó, hãy quay lại áp dụng checklist trong bài này cho từng tài khoản cụ thể.
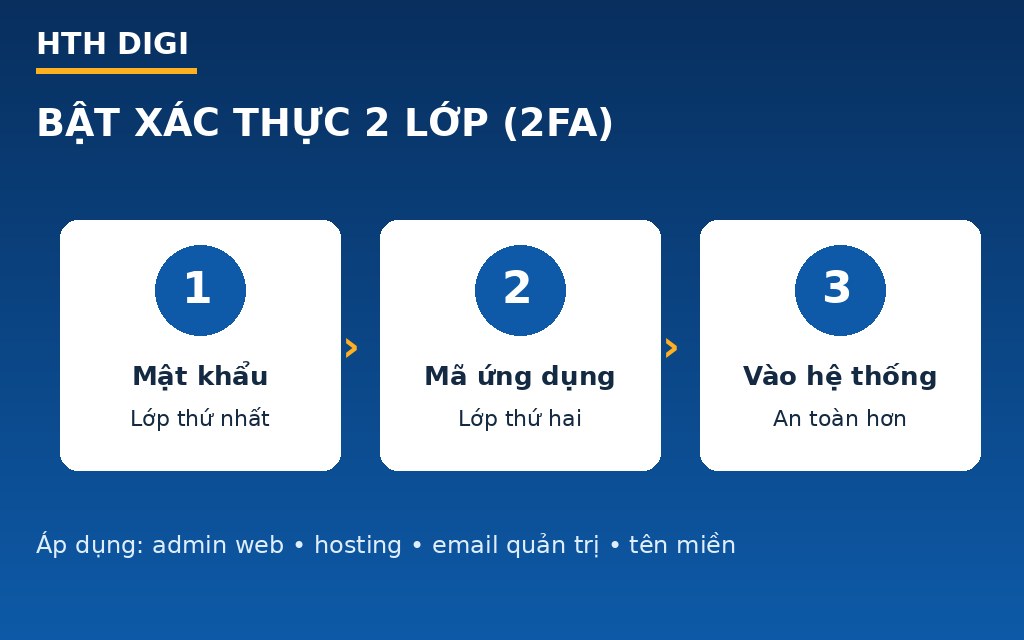
Bật xác thực 2 lớp 2FA cho tài khoản admin và tài khoản liên quan
Trước hết, xác thực 2 lớp 2FA yêu cầu thêm một mã xác nhận khi đăng nhập. Cụ thể, mã này đến từ ứng dụng xác thực trên điện thoại cá nhân. Vì vậy, kẻ xấu có mật khẩu vẫn không vào nổi hệ thống. Hơn nữa, cách bật 2FA trên WordPress khá đơn giản qua plugin bảo mật uy tín. Ngoài ra, anh chị nên bật 2FA cho cả tài khoản hosting và email quản trị. Đồng thời, tài khoản quản trị tên miền cũng cần lớp bảo vệ tương tự. Nhờ đó, bảo mật tài khoản phủ kín mọi cửa ngõ vào website.
Thứ tự bật 2FA cho từng nhóm tài khoản
Cụ thể, anh chị nên bắt đầu từ tài khoản admin của website trước. Sau đó, anh chị chuyển sang tài khoản hosting và cơ sở dữ liệu. Tiếp theo, email quản trị cần bật 2FA vì email khôi phục mọi mật khẩu. Ngoài ra, tài khoản Google Search Console và Analytics cũng cần bảo vệ tương tự. Vì thế, đừng chỉ bật 2FA cho một nơi rồi yên tâm. Do đó, hãy lập danh sách mọi tài khoản liên quan rồi đánh dấu trạng thái 2FA.
- Tài khoản admin website: bật 2FA bằng ứng dụng xác thực.
- Tài khoản hosting và tên miền: bật 2FA, lưu mã dự phòng an toàn.
- Email quản trị: bật 2FA và kiểm tra thiết bị đang đăng nhập.
- Tài khoản dịch vụ gắn kèm: Search Console, Analytics, sao lưu đám mây.
Ngoài ra, anh chị cần lưu mã dự phòng ở nơi an toàn ngoài điện thoại. Ví dụ, chủ website giữ mã dự phòng trong két hoặc trình quản lý mật khẩu. Nhờ đó, việc mất điện thoại không khóa luôn quyền truy cập của chính anh chị. Đồng thời, hãy kiểm tra lại 2FA sau mỗi lần đổi điện thoại hoặc đổi người phụ trách. Tóm lại, 2FA chỉ phát huy tác dụng khi đội ngũ duy trì nó liên tục. Nói cách khác, bảo mật tài khoản mạnh lên rõ rệt nhờ chính lớp xác thực này.
Dọn tài khoản cũ: nhân viên nghỉ việc, agency cũ và tài khoản dùng chung
Trước hết, anh chị cần xuất danh sách toàn bộ người dùng trên website. Sau đó, hãy đối chiếu danh sách này với nhân sự đang làm việc thật. Cụ thể, tài khoản nhân viên nghỉ việc cần thu hồi ngay trong ngày bàn giao. Ngoài ra, tài khoản của agency cũ cũng cần xóa hoặc hạ quyền triệt để. Hơn nữa, nhiều website còn sót tài khoản thử nghiệm từ thời mới xây dựng. Vì vậy, chúng trở thành cửa hậu nguy hiểm cho toàn hệ thống.
Cách rà soát và xử lý từng nhóm tài khoản cũ
Cụ thể, anh chị nên chia tài khoản thành ba nhóm để xử lý. Nhóm một gồm tài khoản của người đã rời đội ngũ hoặc đối tác cũ. Nhóm hai gồm tài khoản dùng chung cho nhiều người cùng đăng nhập. Nhóm ba gồm tài khoản lạ, không rõ người sở hữu và thời gian tạo. Với nhóm một, anh chị xóa tài khoản hoặc chuyển bài viết sang người khác. Với nhóm hai, anh chị tách thành tài khoản riêng cho từng người. Với nhóm ba, anh chị khóa ngay rồi kiểm tra nhật ký đăng nhập liên quan.
- Xóa hoặc hạ quyền tài khoản nhân viên đã nghỉ việc.
- Thu hồi tài khoản agency ngay khi kết thúc hợp đồng.
- Tách tài khoản dùng chung thành tài khoản riêng từng người.
- Khóa tài khoản lạ và kiểm tra nhật ký đăng nhập gần nhất.
- Đổi mật khẩu mọi tài khoản còn giữ sau đợt rà soát.
Ngoài ra, quy trình bàn giao nhân sự cần có mục thu hồi tài khoản rõ ràng. Ví dụ, danh sách bàn giao ghi rõ website, hosting, email và fanpage. Nhờ đó, người rời đi không còn giữ bất kỳ cửa truy cập nào. Đồng thời, chủ website nên giữ một tài khoản quản trị tối cao riêng. Tài khoản này không dùng cho việc đăng bài hằng ngày. Tóm lại, dọn tài khoản cũ đều đặn giúp bảo mật tài khoản luôn ở trạng thái sạch. Cụ thể, bảo mật tài khoản sạch giúp chủ website yên tâm giao việc cho đội ngũ.
Phân quyền người dùng theo vai trò trong bảo mật tài khoản
Trước hết, phân quyền người dùng nghĩa là cấp đúng quyền theo đúng việc. Cụ thể, người đăng bài chỉ cần quyền soạn và đăng nội dung. Ngược lại, quyền cài plugin hoặc sửa mã nguồn chỉ dành cho kỹ thuật. Vì vậy, doanh nghiệp tránh cấp quyền admin cho mọi thành viên trong đội. Hơn nữa, càng ít tài khoản quyền cao thì bề mặt tấn công càng nhỏ. Do đó, phân quyền tốt chính là một lớp bảo mật tài khoản rất thực tế.
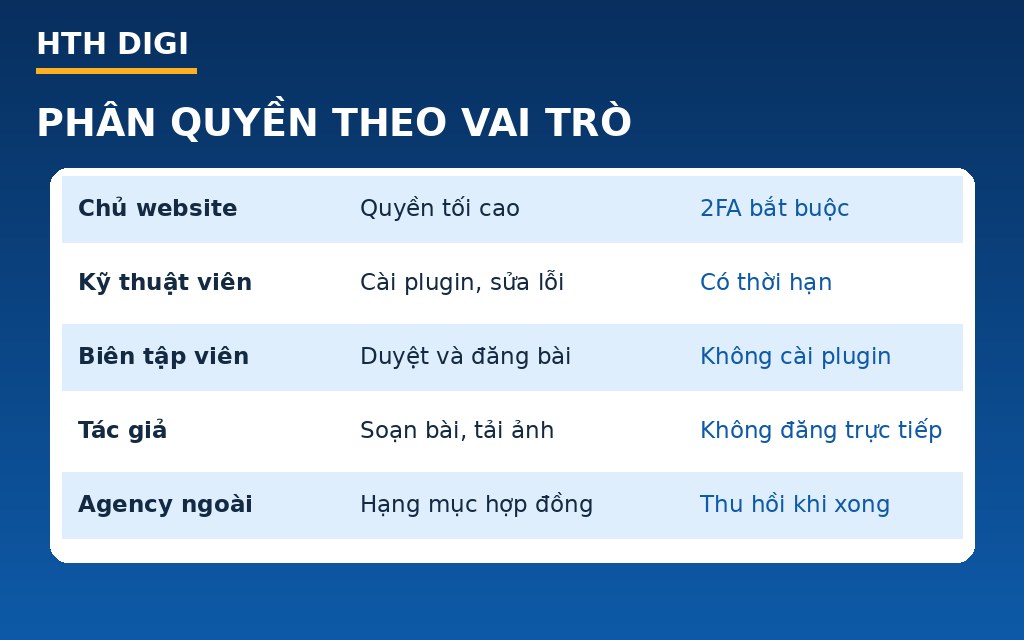
Bảng phân quyền tham khảo cho đội vận hành website
| Vai trò | Việc chính | Quyền nên cấp |
|---|---|---|
| Chủ website | Giữ quyền tối cao, duyệt thay đổi lớn | Quản trị viên duy nhất |
| Kỹ thuật viên | Cài plugin, cập nhật, xử lý lỗi | Quản trị viên có thời hạn |
| Biên tập viên | Duyệt và đăng bài của đội nội dung | Biên tập viên |
| Người viết bài | Soạn bài, tải ảnh, gửi duyệt | Tác giả hoặc cộng tác viên |
| Agency bên ngoài | Làm hạng mục theo hợp đồng | Quyền giới hạn, thu hồi khi xong việc |
Ngoài ra, anh chị nên rà lại quyền mỗi khi một người đổi vị trí công việc. Ví dụ, nhân viên chuyển từ kỹ thuật sang kinh doanh cần hạ quyền tương ứng. Hơn nữa, tài khoản quyền cao cần bật 2FA bắt buộc, không có ngoại lệ. Nhờ đó, an toàn tài khoản admin luôn gắn với người chịu trách nhiệm cụ thể. Trong thực tế, bảng phân quyền rõ ràng còn giúp đội ngũ phối hợp nhanh hơn. Cụ thể, mọi người biết rõ việc nào thuộc thẩm quyền của mình.
Đồng thời, anh chị nên ghi bảng phân quyền thành văn bản nội bộ ngắn gọn. Vì vậy, đừng để phân quyền chỉ nằm trong thỏa thuận miệng. Tóm lại, phân quyền bằng văn bản giúp bảo mật tài khoản bền vững theo thời gian.
Lịch rà soát bảo mật tài khoản gắn vào checklist quản trị
Trước hết, doanh nghiệp cần đặt lịch rà soát tài khoản theo chu kỳ cố định. Cụ thể, website bán hàng nên rà soát mỗi tháng một lần. Ngược lại, website giới thiệu ít thay đổi có thể rà soát theo quý. Ngoài ra, mỗi đợt rà soát cần kiểm tra nhật ký đăng nhập gần nhất. Nhật ký này cho thấy giờ đăng nhập lạ và địa chỉ IP bất thường. Vì vậy, đội ngũ phát hiện sớm dấu hiệu xâm nhập trước khi sự cố lan rộng.
Nội dung một buổi rà soát tài khoản định kỳ
Cụ thể, một buổi rà soát bảo mật tài khoản gồm năm đầu việc cốt lõi sau đây.
- Đối chiếu danh sách tài khoản với nhân sự và đối tác hiện tại.
- Kiểm tra trạng thái 2FA của mọi tài khoản quyền cao.
- Xem nhật ký đăng nhập để tìm giờ và IP bất thường.
- Đổi mật khẩu tài khoản lâu chưa thay đổi.
- Ghi kết quả rà soát vào báo cáo quản trị của kỳ.
Ngoài ra, anh chị có thể kết hợp buổi rà soát với các việc bảo trì khác. Ví dụ, bài giám sát uptime và bảo mật website định kỳ trình bày khung giám sát tổng thể. Đồng thời, trang dịch vụ quản trị website tại HTH DIGI cũng gồm hạng mục rà soát bảo mật. Nhờ đó, bảo mật tài khoản không tách rời vận hành mà chạy cùng một nhịp. Tóm lại, lịch cố định biến việc bảo vệ tài khoản thành quy trình, không còn phụ thuộc trí nhớ.
Hơn nữa, sau mỗi đợt rà soát, anh chị nên lưu lại biên bản ngắn. Biên bản ghi rõ tài khoản đã xóa, tài khoản đã hạ quyền và việc còn tồn. Nhờ đó, đợt rà soát sau có điểm đối chiếu rất rõ ràng. Vì vậy, an toàn tài khoản admin luôn có người chịu trách nhiệm cụ thể.
Câu hỏi thường gặp về bảo mật tài khoản quản trị
Bật 2FA có làm đăng nhập chậm hơn nhiều không?
Không đáng kể. Cụ thể, mỗi lần đăng nhập chỉ thêm khoảng mười giây nhập mã. Ngược lại, lợi ích bảo vệ lại rất lớn so với thời gian bỏ ra. Vì vậy, mọi tài khoản quyền cao đều nên bật 2FA bắt buộc. Nói ngắn gọn, bảo mật tài khoản không nên đánh đổi bằng vài giây tiện lợi.
Nên xóa hẳn hay chỉ hạ quyền tài khoản nhân viên cũ?
Trước hết, hãy hạ quyền ngay trong ngày bàn giao để chặn truy cập. Sau đó, anh chị xóa hẳn tài khoản khi đã chuyển xong nội dung liên quan. Đồng thời, hãy đổi mật khẩu các tài khoản dùng chung mà người đó từng biết. Nhờ đó, an toàn tài khoản admin không còn phụ thuộc vào ý thức cá nhân.
Chủ website có nên dùng tài khoản admin để đăng bài hằng ngày?
Không nên. Cụ thể, anh chị hãy tạo một tài khoản biên tập riêng cho việc đăng bài. Tài khoản admin tối cao chỉ dùng khi cần thay đổi cấu hình quan trọng. Nhờ đó, thói quen đăng nhập hằng ngày không phơi bày tài khoản quyền cao nhất. Hơn nữa, cách tách này giúp nhật ký đăng nhập rõ ràng hơn nhiều. Đồng thời, bảo mật tài khoản tốt luôn tách bạch tài khoản theo đúng mục đích dùng.
Khi phát hiện đăng nhập lạ thì xử lý thế nào trước?
Trước hết, anh chị đổi ngay mật khẩu tài khoản liên quan. Sau đó, hãy đăng xuất mọi phiên đăng nhập đang hoạt động trên hệ thống. Đồng thời, kiểm tra danh sách người dùng xem có tài khoản lạ mới tạo không. Cuối cùng, rà lại nhật ký đăng nhập để xác định thời điểm xâm nhập. Nếu dấu hiệu lan rộng, anh chị nên nhờ đơn vị kỹ thuật hỗ trợ xử lý. Ví dụ, đội ngũ HTH DIGI hỗ trợ rà soát trong gói quản trị website hiện có.
Tóm lại, bảo mật tài khoản quản trị gồm ba việc lặp lại đều đặn. Trước hết là bật 2FA cho mọi tài khoản quan trọng. Sau đó là dọn sạch tài khoản cũ và tài khoản dùng chung. Cuối cùng là phân quyền rõ ràng và rà soát theo lịch cố định. Nhờ đó, website giảm mạnh nguy cơ mất quyền kiểm soát từ cửa đăng nhập.
Cần rà soát bảo mật tài khoản cho website hiện tại? Anh chị hãy gửi địa chỉ website cho HTH DIGI để đội ngũ kiểm tra danh sách tài khoản và đề xuất hướng xử lý. Liên hệ qua Zalo 0945297311 hoặc Email hthdigi@gmail.com.